Как понять, что сайт взломали, если внешне всё спокойно? Взлом часто незаметен: часть чужого контента и ссылок видит только поисковый робот, часть — только владелец после глубокой проверки. Надёжнее всего начинать с внешних признаков — пометок в выдаче, предупреждений в браузере, чужих страниц и ссылок, неожиданных переходов на посторонние ресурсы. Ниже — что искать, где смотреть и чего эти признаки не доказывают.
Как понять, что сайт взломали по внешним признакам
Эти признаки видит и владелец, и любой человек: достаточно открыть сайт в браузере и посмотреть на выдачу. Формулировки ниже — из справки Search Console и материала Google (web.dev).
| Признак | Что видно |
|---|---|
| Пометка в результатах поиска | Страницы и сайты с проблемами безопасности помечаются значком предупреждения; при попытке перейти появляется информация, почему этого делать не стоит. |
| Надпись «Опасно» в браузере | В адресной строке появляется надпись «Опасно». |
| Предупреждение в выдаче Яндекса | В поисковой выдаче отображается предупреждение об опасности сайта. |
| Чужие страницы в индексе | Злоумышленник создал на сайте новые страницы — скорее всего, со спамом в виде текста или ссылок. |
| Чужой спам-текст и ссылки не по теме | Добавлен спам в виде текста или ссылок: например, в тексте появляются названия популярных фармацевтических препаратов. |
| Неожиданный переход на чужой ресурс | «Неожиданное перенаправление»: при взаимодействии с элементами сайта или без него пользователь внезапно попадает на сторонний ресурс. |
| Ссылки на вредящие программы | На сайте обнаружены ссылки на опасные или нежелательные программы, которые могут навредить устройству пользователя. |
| Подмена оформления под чужой сайт | «Мимикрия»: сайт копирует внешний вид или функциональные возможности другого популярного либо официального ресурса. |
| Разная страница людям и роботам | «Клоакинг»: посетителям и поисковым роботам на страницах сайта отображается разная информация. |
Почему «внешне всё в порядке» ничего не доказывает
Спокойный вид сайта — не доказательство чистоты. Хакеры иногда скрывают спам разными способами маскировки, чтобы владелец его не обнаружил, а ссылку на свой ресурс размещают так, что людям она не видна, зато доступна роботам Google. Ссылки бывают скрыты и от владельца — тогда примеры URL из отчёта открывают через инструмент проверки URL, из другого аккаунта или с другого компьютера. Ещё сценарий: на сайте размещён вредоносный код — например, для переадресации на заражённый ресурс или для майнинга криптовалюты в браузере посетителя. На глаз ничего из этого не видно.
Четыре типа взлома: код, контент, URL и вредоносное ПО
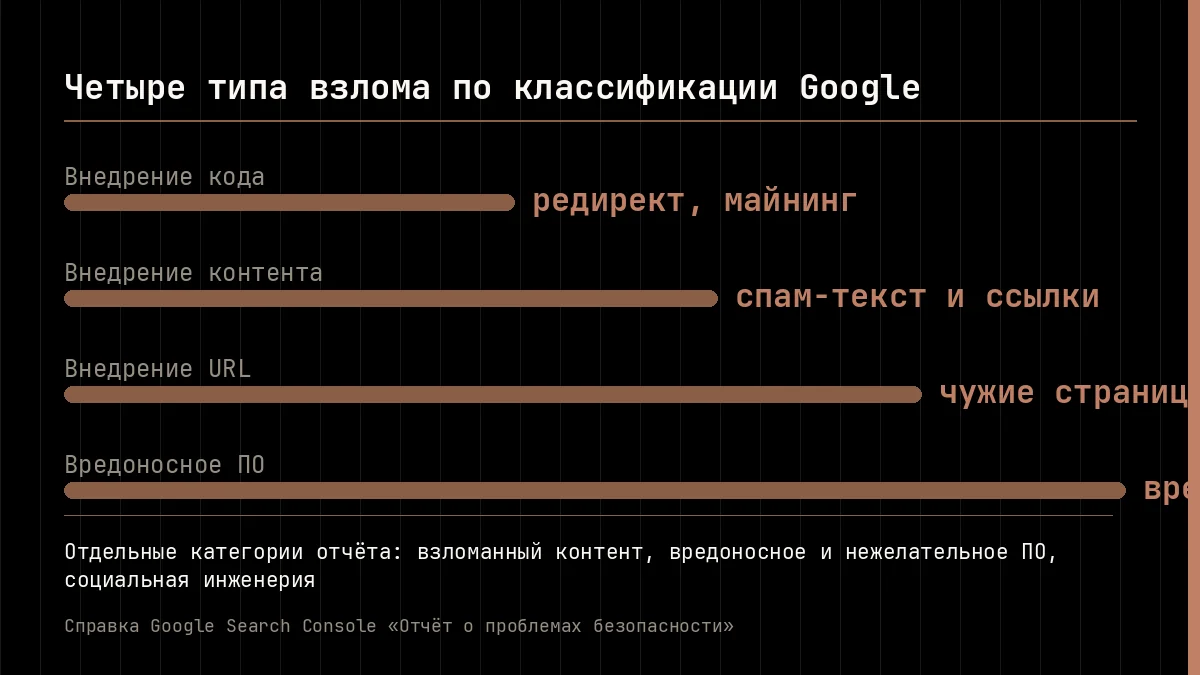
Google делит проблемы безопасности на четыре типа взлома:
- Вредоносное ПО — сайт загружает на устройства посетителей вредоносное ПО.
- Внедрение кода — на сайте размещён код для переадресации на заражённый ресурс или для майнинга криптовалюты в браузере посетителя.
- Внедрение контента — на сайт добавлен спам в виде текста или ссылок.
- Внедрение URL — злоумышленник создал новые страницы, обычно со спамом.
В отчёте это раскрывается отдельными категориями: «Взломанный контент» — материалы, размещённые без вашего согласия тем, кто использовал уязвимости в системе безопасности; «Вредоносное и нежелательное ПО» — программы, наносящие ущерб пользователям или их устройствам; «Социальная инженерия» — контент, который обманным путём убеждает выполнять опасные действия.
Как взломщики попадают внутрь: три обычные лазейки
Способы входа в справке Google описаны прямо:
- Уязвимость в системе управления контентом или другом ПО сайта — это возможно, если сайт работает на устаревшей версии таких CMS, как Drupal, Joomla! или WordPress.
- Сторонние плагины на сайте, например счётчики посетителей.
- Незащищённый каталог на сервере, к которому получают доступ.
Где смотреть состояние: два кабинета владельца
Search Console: отчёт «Проблемы безопасности»
Отчёт сообщает, был ли сайт взломан или опасен для посетителей и их устройств — например, содержит вредоносное и нежелательное ПО или используется для фишинга (справка Search Console). Если проблем нет, показывается сообщение с зелёной галочкой; если есть — их количество указано в верхней части отчёта. Проблемы помечаются как ошибки или предупреждения, а в сведениях указано, когда проблема впервые обнаружена на сайте. Если список примеров URL пуст, это значит, что примеры по каким-то причинам не удалось подготовить, а не то, что таких страниц нет.
Яндекс Вебмастер: «Безопасность и нарушения»
Список нарушений, их описание и рекомендации, как снять ограничения, отображаются на странице «Оптимизация сайта → Безопасность и нарушения» (справка Яндекса). Если списка нет, ограничения на сайт или его разделы не действуют. Информация дублируется в «Оптимизация сайта → Диагностика сайта» в разделе с ошибками. Ограничения действуют либо на весь сайт и поддомены — если нарушение относится к родительскому домену, — либо только на некоторые разделы.
В справке Яндекса девять категорий нарушений; к теме взлома ближе всего «Неожиданное перенаправление», «Мимикрия», «Клоакинг», «Нежелательное программное обеспечение», «Социальная инженерия и обман пользователей». Остальные — про качество и недобросовестное продвижение, а не про взлом. Слов «взлом» и «заражение» в справке Яндекса нет: безопасность там подана как ссылки на программы, вредящие устройству пользователя, и предупреждения об опасности сайта.
Как проверить самому: инструменты из справок
Справки называют несколько бесплатных способов посмотреть на сайт со стороны.
- Оператор site: запрос site:example.com в Google Поиске показывает, какие страницы попали в индекс; для крупных сайтов его уточняют словом, например site:example.com pharmacy; отдельно проверяют админ-раздел запросом site:example.com/wp-admin/.
- Инструмент проверки URL — показывает страницу так, как её видит Google; через него открывают примеры URL из отчёта.
- cURL или Wget — бесплатные инструменты для HTTP-запросов; помогают выявлять переадресацию.
- Поиск по коду — в файлах сайта могут пригодиться ключевые слова search, eval, base64_decode и unescape.
- Проверка файлов — сервисы сразу с несколькими антивирусами, например VirusTotal.
И честная оговорка: в разобранных справках нет ни проверки логов сервера, ни сверки контрольных сумм файлов, ни определения версии CMS, ни инструкций по правам доступа и двухфакторной аутентификации — поэтому мы и не советуем то, чего в источниках нет.
Что делать, если признаки подтвердились
Порядок для Google
Справка советует не открывать заражённые страницы в браузере и устранить проблему на всех страницах, где она встречается: если сделать это лишь частично, часть сайта не вернётся в результаты поиска. Устранить нужно все проблемы, сколько бы их ни было. Затем подаётся запрос на повторную проверку: в нём указывают точное описание проблем, принятые меры и доказательство результативности. Рассмотрение обычно занимает несколько дней или недель. Если проблему не устранить, следующий запрос могут рассматривать дольше, а сайту присвоят статус «Неоднократные нарушения». Новый запрос не отправляют, пока не поступит окончательное решение по текущему.
Порядок для Яндекса
В Вебмастере порядок такой: перейти в «Оптимизация сайта → Безопасность и нарушения»; устранить указанные нарушения; в блоке с описанием нарушения подробно указать, что изменили, при необходимости приложив подтверждающие файлы; поставить отметку «Нарушение исправлено»; нажать «Отправить на проверку» и подтвердить действие. Пока идёт разбор, статус — «На проверке»: срок проверки в течение 30 дней. Повторно сообщить об устранении можно только через 30 дней с момента отправки сайта на проверку. При успехе в поиске пропадёт отметка об опасности; при неудаче ограничение остаётся. Появление страницы в поиске после переобхода — в течение двух недель. Чат поддержки работает ежедневно с 8:00 до 00:00 по московскому времени.
Что видно снаружи: наша проверка
Наш сервис — автоматический внешний осмотр периметра: мы смотрим на сайт только со стороны. Бесплатный осмотр — 54 проверки, 0 ₽. В блоке «Безопасность сайта» видно признаки заражения главной страницы и внешние скрипты без контроля целостности; в «Репутации» мы сверяемся с Google Web Risk — то же семейство баз, что рисует надпись «Опасно» в браузере, — и с Spamhaus ZEN; в «Открытой разведке» смотрим упоминания домена в публичных списках. Глубокая проверка — 4 990 ₽ за первую и 499 ₽ за повторную — это ещё 35 проверок: служебные пути, секреты в скриптах, версии CMS и плагинов.
Наш замер 487 доменов малого бизнеса: на 394 сайтах, ответивших на проверку, признаков заражения и спам-ссылок не нашлось, а 93 не ответили. Молчание сайта — не доказательство чистоты: там результат неизвестен.
Чего наша проверка не доказывает
- взлом мы не подтверждаем: показываем внешние признаки, а не выносим диагноз;
- внутрь сервера не смотрим — файлы, логи и админку не читаем;
- сайт не «лечим» и не чистим: заявки и переписку с поисковиками ведёт владелец;
- и не подменяем администратора — осмотр внешний и базовый.
Что именно проверяется и как читается отчёт — в методике.
Вопросы и ответы
Как понять, что сайт взломали, если внешне всё в порядке?
Смотреть дальше внешнего вида: проверить отчёт «Проблемы безопасности» и раздел «Безопасность и нарушения». Спам умеют маскировать, а ссылку на чужой ресурс часто не видно людям, но она доступна роботам, — примеры URL из отчёта открывают через инструмент проверки URL, из другого аккаунта или с другого компьютера.
Что означает пометка в поиске или надпись «Опасно» в браузере?
Это знак, что страницы или сайт помечены как проблемные с точки зрения безопасности: в результатах поиска — значок предупреждения, в адресной строке — надпись «Опасно», в выдаче Яндекса — предупреждение об опасности сайта. Точные сведения всё равно смотрят в отчёте «Проблемы безопасности»: воспроизвести уведомление удаётся не всегда.
Может ли сайт быть взломан, а поисковики молчат?
Да. Часть чужого кода на выдачу не влияет: он может перенаправлять посетителей или майнить криптовалюту в браузере, а спам — быть скрытым от владельца и видимым только роботам. В справке Яндекса тема подана прежде всего как «нежелательное программное обеспечение» и предупреждения об опасности сайта. И наш опыт: из 487 проверенных доменов 93 не ответили — результат неизвестен, а не «чисто».
Сколько ждать проверки после того, как всё исправил?
У Google рассмотрение запроса обычно занимает несколько дней или недель. У Яндекса срок проверки — в течение 30 дней, а повторно сообщить об устранении можно только через 30 дней с момента отправки сайта на проверку. Появление страницы в поиске после переобхода — в течение двух недель.
Ваш осмотр покажет взлом?
Нет, взлом мы не подтверждаем. Осмотр показывает внешние признаки: заражение главной страницы, внешние скрипты без контроля целостности, репутацию в Google Web Risk и Spamhaus ZEN, упоминания домена в публичных списках. Внутрь сервера, в файлы, логи и админку мы не смотрим.
Коротко
Взлом часто незаметен: снаружи о нём говорят косвенные признаки, а не явная вывеска. Начните с отчёта «Проблемы безопасности» и раздела «Безопасность и нарушения», затем посмотрите на внешний периметр. Бесплатный осмотр сайта — 54 проверки, 0 ₽: признаки заражения главной, внешние скрипты без контроля целостности, репутация и упоминания домена в публичных списках. Нужен разбор глубже — глубокая проверка, 4 990 ₽: служебные пути, секреты в скриптах, версии CMS и плагинов. И честная граница: молчание сайта не доказывает, что он чист, мы показываем проблему и подсказываем, куда смотреть, — но взлом не подтверждаем и сайт не чистим. Про пометки и списки — в статье сайт в чёрном списке.