Браузер пишет «не защищено» не «про сертификат вообще», а по конкретному состоянию: истёк срок, имя в сертификате не совпадает с доменом, цепочка неполная, издатель не в доверенных (или сертификат самоподписанный) либо часть ресурсов приходит по HTTP. Отдельный случай — HSTS: если он включён, а сертификат плохой, сайт не откроется вовсе, и кнопки «всё равно продолжить» у посетителя не будет.
Что подтверждает сертификат
Сертификат связывает открытый ключ с владельцем сайта, и связь удостоверяет подпись доверенного удостоверяющего центра (УЦ) — так это описано в RFC 5280. Обязательные поля: имена владельца и издателя (subject и issuer), открытый ключ, срок действия, версия и серийный номер; срок задают даты notBefore и notAfter.
Доменные имена перечисляют в subjectAltName, и каждое УЦ обязан проверить: сертификат на example.ru не подойдёт тому, кто пришёл на www.example.ru. Проверка сертификата — проверка всей цепочки: владелец одного сертификата должен быть издателем следующего, первый выпущен доверенным корнем; потерялось звено — годный сертификат становится недоверенным. Сертификаты различают по объёму сведений о владельце: DV (домен), IV (человек), OV (организация) и EV (расширенная проверка); Let's Encrypt выпускает только DV.
Пять причин предупреждения «не защищено»: что не так с сертификатом
- Срок. После даты notAfter браузер считает сертификат недействительным.
- Имя. В subjectAltName нет адреса, по которому пришёл посетитель: другой поддомен, имя без www, старый домен.
- Цепочка. Сервер отдал сертификат без промежуточных: Let's Encrypt называет это самой частой причиной проблем.
- Издатель не в доверенных или сертификат самоподписанный. Свой сертификат не принимается нигде, кроме компьютера владельца.
- Смешанный контент. Соединение защищено, а часть ресурсов приходит по HTTP, — разбираем ниже.
Сроки сертификатов сжимают по графику CA/Browser Forum (Baseline Requirements): до 15.03.2026 выпускали сертификаты не длиннее 398 дней, сейчас максимум 200 дней, с 15.03.2027 — 100 дней, с 15.03.2029 — 47. У Let's Encrypt срок 90 дней, есть опция коротких на шесть дней. Ключи нормированы: RSA не меньше 2048 бит, ECDSA — P-256, P-384 или P-521.
Смешанный контент: когда сертификат в порядке, а предупреждение остаётся
Смешанный контент — это страница по HTTPS, которая подтягивает часть ресурсов по HTTP (MDN). Незашифрованный ресурс можно прочитать и изменить по дороге, а скрипты способны менять что угодно на странице.
Категории две: upgradable — браузер повышает до HTTPS сам, и blockable — блокирует. Картинки, видео и аудио повышаются автоматически, остальные незащищённые запросы браузер блокирует, как и смешанные загрузки файлов. Лечится так: весь контент по HTTPS, ссылки на свои ресурсы относительные, чужие — только в HTTPS-версии; виновника показывает консоль разработчика.
HSTS: полезно, но опасно включать раньше времени
HSTS — механизм, которым сайт объявляет себя доступным только по защищённому соединению (RFC 6797): браузер сам переводит HTTP-ссылки на сайт в HTTPS и обрывает соединение при любой ошибке. Защищает от пассивных и активных сетевых атакующих и от ошибок разработчиков, а от фишинга и вредоносного ПО — нет.
Директивы: max-age — сколько секунд браузер считает хост HSTS-хостом, includeSubDomains — распространяет политику на поддомены, max-age=0 — отключает. Директиву preload спецификация не описывает: её поддерживает отдельный список Google.
Главное: если сертификат плохой, соединение обрывается, и диалога с возможностью продолжить браузер не покажет — обхода у посетителя нет. Без HSTS предупреждение можно прощёлкать. Сначала сертификат и поддомены, потом HSTS.
Версии TLS: 1.0 и 1.1 больше нельзя
TLS защищает обмен от подслушивания, подмены и подделки (RFC 8446). Версия 1.3 вытеснила 1.2: добавился режим без полного круга задержки, статический обмен ключами убрали, рукопожатие после ответа сервера шифруется.
RFC 8996 (март 2021 года) объявил TLS 1.0 и 1.1 устаревшими и перевёл их документы в статус Historic: использовать нельзя, и договариваться о версии 1.0 из любой другой тоже. Причина: нет современных алгоритмов, целостность держится на SHA-1 — атакующему с ресурсом в 2 в 77-й степени операций удаётся понизить версию в рукопожатии. Ориентир — минимум TLS 1.2.
Что видит посетитель: три состояния индикатора
Chrome показывает состояние соединения тремя способами. Secure — информация, которую вы отправляете и получаете, приватна; Info или Not secure — приватного соединения нет, содержимое может просмотреть и изменить кто-то другой; Not secure или Dangerous — вплоть до красного полноэкранного предупреждения. Отдельные сообщения — «Your connection to this site is not secure» (сайт не поддерживает HTTPS при включённой настройке защищённых соединений) и «Your connection is not private» (проблема с сайтом или сетью). А пометки браузера и публичные списки — тема материала про сайт в чёрном списке.
Что показал наш замер: 487 сайтов
11 сентября 2026 года мы пассивно осмотрели 487 сайтов малого бизнеса — выборка из 26 городов: только подключались и смотрели, что отдаёт сервер.
| Что показал осмотр | Сколько сайтов | Как считали |
|---|---|---|
| Проблема с TLS-сертификатом | 93 из 487 — 19 % | истекает менее чем через 30 дней, имя не совпадает, истёк, цепочка |
| Сертификат истекает меньше чем через 30 дней | 52 | по полю notAfter |
| Сертификат истекает меньше чем через 14 дней | 18 | по полю notAfter |
| Имя в сертификате не совпадает с доменом | 11 | сверяли с subjectAltName |
| Сертификат уже истёк | 9 | notAfter в прошлом |
| Неполная цепочка до доверенного корня | 3 | не все промежуточные сертификаты |
| Предупреждение браузера в течение месяца | 70 из 487 — 14 % | группы «<30 дней» и «<14 дней» не пересекаются |
| HSTS отсутствует или неполный | 420 из 487 — 86 % | нет заголовка, max-age=0, нет includeSubDomains, короткий max-age |
| HSTS отсутствует вовсе | 338 из 487 — 69 % | заголовка нет |
| Устаревшие протоколы и шифры TLS | 209 из 487 — 43 % | TLS 1.0 или 1.1 включён (207), SSLv2/SSLv3 (2) |
| Нет редиректа с HTTP на HTTPS | 76 из 487 — 16 % | перенаправления нет |
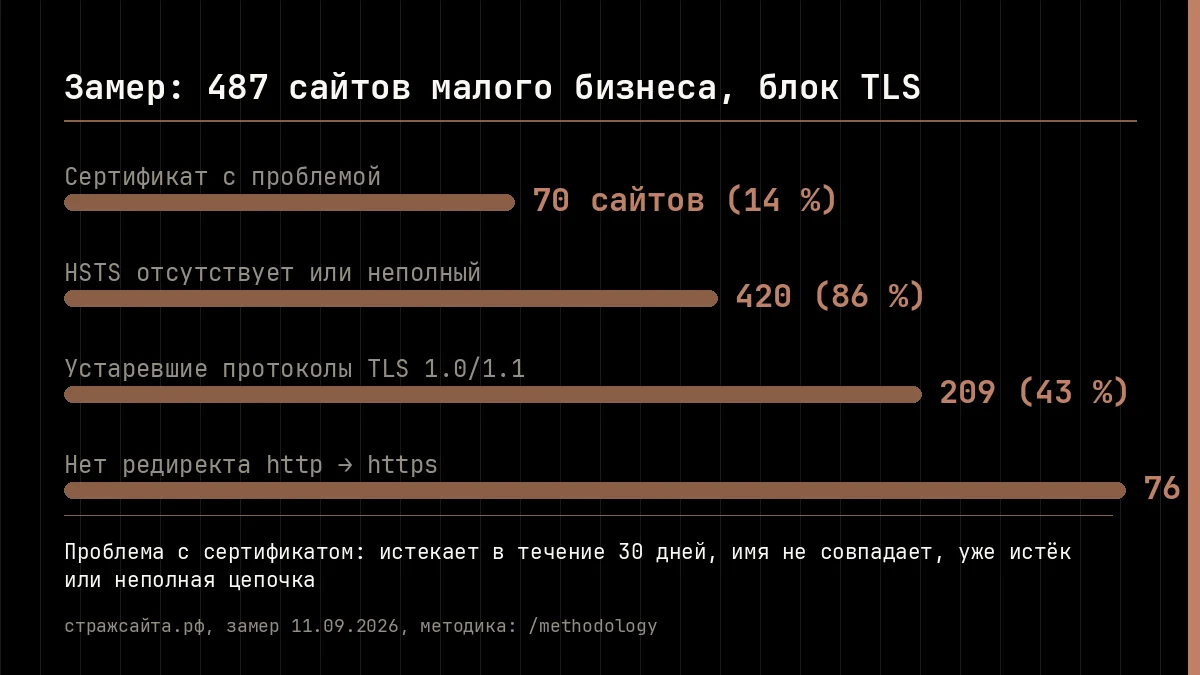
93 сайта из 487 (19 %) — почти каждый пятый: сертификат уже не в порядке или перестанет быть в порядке в течение месяца. Группы в таблице не пересекаются: 52 сайта истекают меньше чем через 30 дней, 18 — меньше чем через 14, вместе это 70 сайтов (14 %) с предупреждением за месяц.
Оговорки: выборка 487 доменов в 26 городах — не портрет России; часть сайтов могла поправиться; проверки пассивные, определения метрик — в методике.
Что делать: по каждой причине
- Обновлять сертификат заранее — автопродление работает только когда настроено: к 2029 году срок сократится до 47 дней.
- Выписывать сертификат на все нужные имена — включая www и поддомены посетителей.
- Отдавать полную цепочку, а не только свой сертификат.
- Заменить самоподписанный на сертификат доверенного УЦ.
- Исправить смешанный контент: все ресурсы по HTTPS, ссылки на свои относительные.
- Выключить TLS 1.0 и 1.1, оставить минимум TLS 1.2.
- Настроить редирект с HTTP на HTTPS.
- Включить HSTS последним шагом — после проверки сертификата и поддоменов.
Что видит наша проверка
Наш сервис — автоматический осмотр внешнего периметра вашего бизнеса: мы смотрим то, что видно при подключении к домену, и внутрь сайта не заходим. Бесплатный осмотр — 54 проверки, 0 ₽; блок «TLS и HTTPS» — пять проверок: редирект на HTTPS, сертификат (срок, совпадение имени, цепочка), протоколы и шифры, HSTS, сжатие с OCSP и SCT. Глубокая проверка — 4 990 ₽ за первую, 499 ₽ за повторную — добавляет 35 проверок: служебные пути, версии движка и плагинов, секреты в скриптах, опасные сервисы.
Границы честно: осмотр не выпускает и не меняет сертификат, не настраивает редирект, HSTS и шифры, не правит конфигурацию сервера и не проверяет смешанный контент на всех страницах — только публично отдаваемое.
Вопросы и ответы
Почему браузер пишет «не защищено», если сертификат действующий?
Предупреждение редко бывает «про сертификат вообще»: годный по сроку сертификат может быть выписан на другое имя, приходить без полной цепочки или быть подписан неизвестным издателем.
Что такое цепочка сертификатов и почему без неё браузер не доверяет?
Цепочка — сертификаты, где владелец каждого следующего выпустил предыдущий, а первый выдан доверенным корнем. Отдав не все звенья, сервер получит предупреждение при годном сертификате: по данным Let's Encrypt, это самая частая причина проблем.
Чем плох самоподписанный сертификат?
Его выпустил сам владелец сайта, а не доверенный УЦ: такой сертификат не принимает никто, кроме выпустившего. Шифрование он даёт, доверия — нет.
Что такое HSTS и стоит ли включать его сразу?
Сайт объявляет браузеру, что доступен только по HTTPS: HTTP-ссылки переводятся в HTTPS, а при любой ошибке соединение обрывается. Сразу включать не стоит — при проблемном сертификате или поддомене сайт перестанет открываться вовсе.
Что покажет ваша проверка и что она не исправит?
Состояние TLS во внешнем периметре: редирект, срок и цепочка сертификата, совпадение имени, протоколы и шифры, HSTS, сжатие, OCSP и SCT. И не исправит ничего: мы не выпускаем и не меняем сертификат и не правим конфигурацию сервера.
Коротко
Сертификат подтверждает связь открытого ключа с владельцем и работает только как часть цепочки до доверенного корня. «Не защищено» дают пять состояний: срок, имя, цепочка, недоверенный или самоподписанный издатель и смешанный контент. Проверять это лучше заранее, а не в день, когда клиент пришлёт скриншот.
Точка действия одна: посмотрите на свой домен. Бесплатный осмотр на главной странице — 54 проверки и 0 ₽, начинайте с блока «TLS и HTTPS». Нужен более широкий разбор — глубокая проверка за 4 990 ₽, повторная — 499 ₽.