Если SPF и DKIM настроены, а письма всё равно не доходят до клиентов, стоит разобраться, почему письма попадают в спам. Эти записи отвечают на два узких вопроса: имел ли сервер право отправить письмо от имени домена и не изменилось ли оно в пути. Куда его положит получатель, они не решают и с доменом в поле «От» письмо не связывают — это работа DMARC. Дальше судьбу решают репутация домена и IP-адреса, жалобы получателей и само письмо.
Что на самом деле проверяют SPF и DKIM
SPF — список серверов, которым разрешено отправлять письма от имени домена; он публикуется в DNS, и получатель с ним сверяется (RFC 7208). Проверяется технический отправитель — адрес в служебной SMTP-команде, «конверт» письма, — а не адрес в поле «От», который видит клиент: про адреса внутри письма SPF молчит.
Политика SPF бывает мягкой: ~all стандарт называет слабым заявлением о том, что сервер, вероятно, не авторизован, а ?all — отказом владельца домена что-либо утверждать о правах сервера. При таких результатах письмо на входе не отклоняют. Предел — 10 DNS-запросов на проверку.
DKIM добавляет к письму криптографическую подпись, привязанную к домену и подписанной части содержимого (RFC 6376). Проверка подтверждает ровно одно: содержимое не менялось с момента подписания. Политику DKIM не задаёт.
Ключ DKIM лежит в DNS под именем с селектором, который выбирает владелец домена: при селекторе yastore запись называется yastore._domainkey.example.ru.
Почему настроенные SPF и DKIM не спасают: нужен DMARC
DMARC связывает результат проверки с доменом в видимом поле «От» и говорит, что делать с письмами, проверку не прошедшими. Действующая спецификация — RFC 9989 от мая 2026 года, она заменяет RFC 7489 и RFC 9091. Выравнивание: домен из поля «От» должен совпасть с доменом SPF или DKIM.
- p=none — владелец предпочтений не выражает, получателю ничего не предписано — решение о судьбе письма остаётся за ним.
- p=quarantine — владелец считает такие письма подозрительными: на практике они попадают в спам-папку или карантин.
- p=reject — провал проверки считается явным признаком неправомерного использования домена: письмо отклоняется на входе.
Запись без тега p трактуется как p=none, поэтому p=none легко принять за «настроено»: проверка идёт, но мер к письму не применяется.
Отчёты: адрес в теге rua получает агрегированные сводки, в теге ruf — сведения о сбойных письмах. Рекомендуемый порядок: мониторинг, поиск легитимных отправителей по отчётам, починка настроек, затем quarantine и reject — иначе отрежете и свои письма.
Репутация домена и IP: почему письма попадают в спам
Отдельный случай: письма уходят в спам, хотя все проверки пройдены.
- Домен в списках репутации: в нашем замере в Spamhaus ZEN оказались 3 сайта из 487 — 1 %.
- Обратные записи: Google просит корректные прямые и обратные DNS-записи (PTR) у домена и IP-адреса.
- Жалобы получателей: они снижают репутацию домена, а письмо с адреса из контактов получателя реже помечают как спам. Для отправляющих в Gmail больше 5 000 писем в день порог с 1 февраля 2024 года — доля жалоб ниже 0,30 %, рекомендация — ниже 0,10 %; у Yahoo — ниже 0,3 %.
- Общий IP-адрес: активность любых отправителей с общего IP сказывается на репутации всех.
- Письма тем, кто их не ждал: честная рассылка предполагает явное согласие пользователя.
Причина в самом письме: содержание и оформление
- Домен в поле «От» не выровнен с доменом SPF или DKIM: для массовых отправок Gmail и Yahoo требуют, чтобы домен из поля «От» совпадал с доменом SPF или DKIM.
- Нет отписки в массовых рассылках: Google требует отписку в один клик и заметную ссылку в теле письма (RFC 8058), Yahoo — обрабатывать отписку в течение 2 дней.
- Короткий ключ DKIM: Yahoo называет минимальную длину — 1 024 бита.
- Письмо-картинка без текста и крупные вложения — лишние поводы для вопросов.
Клиент не получил счёт — платить некому.
Российская специфика: Яндекс Почта
- Яндекс фильтрует не только входящую, но и исходящую корреспонденцию, и отключить фильтрацию нельзя.
- При массовой отправке однотипных писем отправка прерывается ошибкой «Письмо не может быть отправлено, потому что кажется похожим на спам»; для массовых рассылок Яндекс просит использовать специальные рассылочные сервисы.
- Суточные лимиты одного ящика: 50 писем через мобильное приложение, 1 000 через сайт, 300 через почтовую программу; изменить их нельзя.
- При жалобах получателей отправку блокируют на 24 часа, а письма из папки «Спам» удаляются автоматически через 10 дней, и восстановить их нельзя.
Справка Яндекса объясняет цифры замера: на домене должна быть ровно одна запись, начинающаяся с v=spf1, но в примере стоит мягкая политика ~all. Имя DKIM-записи содержит селектор, а не привычные mail или default, поэтому проверка по типовым селекторам проходит мимо работающей подписи.
Что показал наш замер: 487 сайтов малого бизнеса
11 сентября 2026 года мы пассивно осмотрели 487 сайтов малого бизнеса — выборка из 26 городов и 6 отраслей.
| Что показал осмотр | Сколько сайтов | Как считали |
|---|---|---|
| Почту от имени домена можно подделать | 430 из 487 — 88 % | нет записи DMARC либо политика p=none |
| Записи DMARC нет вообще | 351 из 487 — 72 % | запись не опубликована |
| SPF настроен слабо или отсутствует | 452 из 487 — 93 % | нет записи, либо ~all, либо ?all, либо ошибки конфигурации |
| DKIM-ключ не найден по типовым селекторам | 310 из 487 — 64 % | искали селекторы mail, dkim, default, google |
| Домен в спам-листах | 3 из 487 — 1 % | Spamhaus ZEN (SBL/XBL/PBL) |
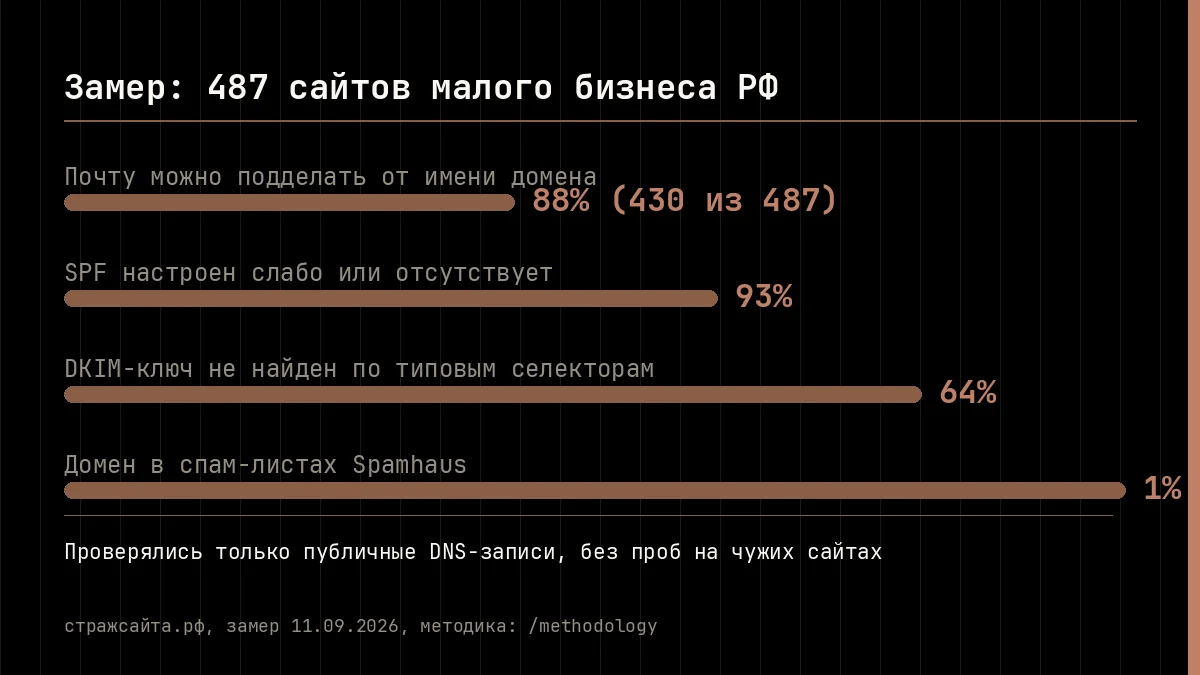
Строгая настройка — редкость: мягкая политика ~all, при которой письмо не отклоняют, встретилась у 263 сайтов из 487.
Оговорки: выборка из 26 городов, а не портрет России; часть сайтов могла поправиться с 11 сентября 2026 года; DKIM ищется по типовым селекторам; числа — про конфигурацию, а не про взлом. Определения метрик — в методике. MTA-STS и DNSSEC решают другие задачи: MTA-STS — шифрование входящей почты домена.
Что проверить у своего домена
- Посмотреть, какие записи опубликованы: SPF, DKIM, DMARC и главное — политика внутри DMARC.
- Проверить домен и IP в спам-листах: списки репутации вроде Spamhaus проверяются отдельно.
- Найти все сервисы, которые пишут от имени домена: магазин, CRM, бухгалтерию, рассылочный сервис.
- Включить отписку в массовых письмах: один клик, заметная ссылка в теле, обработка в течение 2 дней.
- Отправить тестовые письма на свои ящики в Gmail и Яндексе и посмотреть с телефона поле «От».
- Разобраться с отказами: ошибка «письмо кажется похожим на спам» и рост доли жалоб — разные причины.
- И только потом ужесточать DMARC: мониторинг, починка отправителей, quarantine, reject.
Часть пунктов видно извне: бесплатный осмотр сайта читает публичные DNS-записи и списки репутации. Блок «Почта и DNS» показывает SPF, DMARC, DKIM, DNSSEC, MTA-STS, PTR и другие записи, блок «Репутация» — Spamhaus ZEN; 54 проверки, 0 ₽.
В сами почтовые серверы глубже смотрит глубокая проверка за 4 990 ₽ (повторная — 499 ₽): STARTTLS на MX, открытый релей и служебные команды VRFY/EXPN.
Чего наша проверка не доказывает
- Осмотр читает публичные DNS-записи и списки репутации: он не отправляет писем и не может подтвердить, что письмо дойдёт до папки «Входящие».
- DKIM проверяется по типовым селекторам: нестандартный селектор будет выглядеть как отсутствие подписи.
- Записи могут быть настроены правильно, а письмо всё равно не дойти: получатель решает это ещё и по репутации, жалобам и содержанию.
Правильная формулировка вывода: пройденная проверка записей — первый шаг, а не подтверждение доставки.
Вопросы и ответы
Почему письмо уходит в спам, если SPF и DKIM настроены правильно?
Потому что эти записи не отвечают за доставку: SPF подтверждает право сервера отправить письмо от вашего домена, DKIM — что содержимое не менялось в пути. Доставку решают репутация домена и IP, жалобы получателей и оформление; связку с полем «От» даёт DMARC.
Чем DMARC отличается от SPF и DKIM и нужен ли он, если писем немного?
SPF и DKIM проверяют два технических признака, DMARC связывает результат проверки с доменом в поле «От» и предписывает, что делать с письмами, её не прошедшими. Без DMARC или при p=none домен остаётся подделываемым, и объём писем тут ни при чём.
Как проверить, какие записи настроены у моего домена?
SPF, DKIM и DMARC живут в публичных DNS-записях, и посмотреть их может любой сервис. Бесплатный осмотр показывает состав записей и политику в блоке «Почта и DNS». Оговорка: DKIM ищется по типовым селекторам.
Что значит p=none в записи DMARC и нужно ли сразу ставить reject?
p=none означает, что владелец домена не выражает предпочтений: проверка идёт, отчёты собираются, но принудительных мер к письмам нет. Сразу ставить reject не стоит — так вы отрежете свои письма от сервисов, которые ещё не выровнены. Порядок: мониторинг, разбор отчётов, починка отправителей, затем reject.
Что делать, если домен уже попал в спам-лист?
Сначала убедиться, что причина устранена: настройки записей, жалобы получателей, отсутствие отписки. Затем по отчётам DMARC проверить, не пишет ли от имени домена кто-то ещё. Процедуры и сроков делистинга в наших источниках нет.
Коротко
SPF подтверждает право сервера отправить письмо от вашего домена, DKIM — что письмо не менялось в пути, DMARC связывает эту проверку с доменом, который видит клиент. Но и аккуратные записи не отвечают за репутацию домена и IP, жалобы получателей и само письмо — поэтому счёт и уходит в спам при настроенных SPF и DKIM.
Точка действия одна: проверьте свой домен. Бесплатный осмотр сайта — 54 проверки, 0 ₽, начинайте с блока «Почта и DNS». Чем опасна подделка домена, если в письмах и формах ходят персональные данные, — в материале про штрафы за утечку персональных данных.