11 сентября 2026 года мы пассивно осмотрели 487 сайтов малого бизнеса из 26 городов России: подключались к домену и смотрели, что он отдаёт в ответ, — внутрь сайта не заходили и активных проб не делали. Самое массовое, что мы увидели: у 88 % сайтов письмо от имени компании можно подделать, а 70 сайтов (14 %) в течение месяца покажут посетителю предупреждение браузера из-за сертификата.
Как мы считали
Домены мы брали не из поиска и не из чужих баз, а из OpenStreetMap: там владельцы сами указывают сайт своей компании. База отбора — около 40 000 объектов бизнеса в 26 городах, уникальных доменов в ней 28 600.
Дальше — чистка: убрали агрегаторы и соцсети, конструкторы сайтов, парковки доменов и заглушки хостингов, сайты за защитой от автоматических обращений, государственные и бюджетные домены, а также крупные сети, где один домен встречается у тридцати и более объектов. Осталось 498 отобранных доменов, успешно проверены 487.
Живым мы считали сайт, у которого домен разрешается в адрес, отвечает HTTPS с откатом на HTTP и есть содержательная страница. В пробном пуле из 1 500 кандидатов такими оказались 73 %.
Отрасль домена взята из типа объекта в OpenStreetMap, а не из содержимого сайта. Размер бизнеса — по Единому реестру субъектов МСП ФНС (выгрузка от 10 сентября 2026 года): ИНН искали в публичных реквизитах на сайте. Подтвердились как субъекты МСП 433 домена из 487 (87 %), микро-предприятий — 297 (60 %); у 54 доменов размер подтвердить не удалось.
32 находки перепроверили вручную другим способом — расхождений 0. Публикуем только агрегированные проценты: названий доменов и разреза по городам в материале нет.
Главное в цифрах
Знаменатель у всех метрик один — 487 проверенных доменов. Без определения цифра ничего не говорит: «нет CSP» и «слабая запись SPF» — это про настройки домена, а не про то, что сайт уже пострадал.
| Что показал осмотр | Доменов из 487 | Что это значит |
|---|---|---|
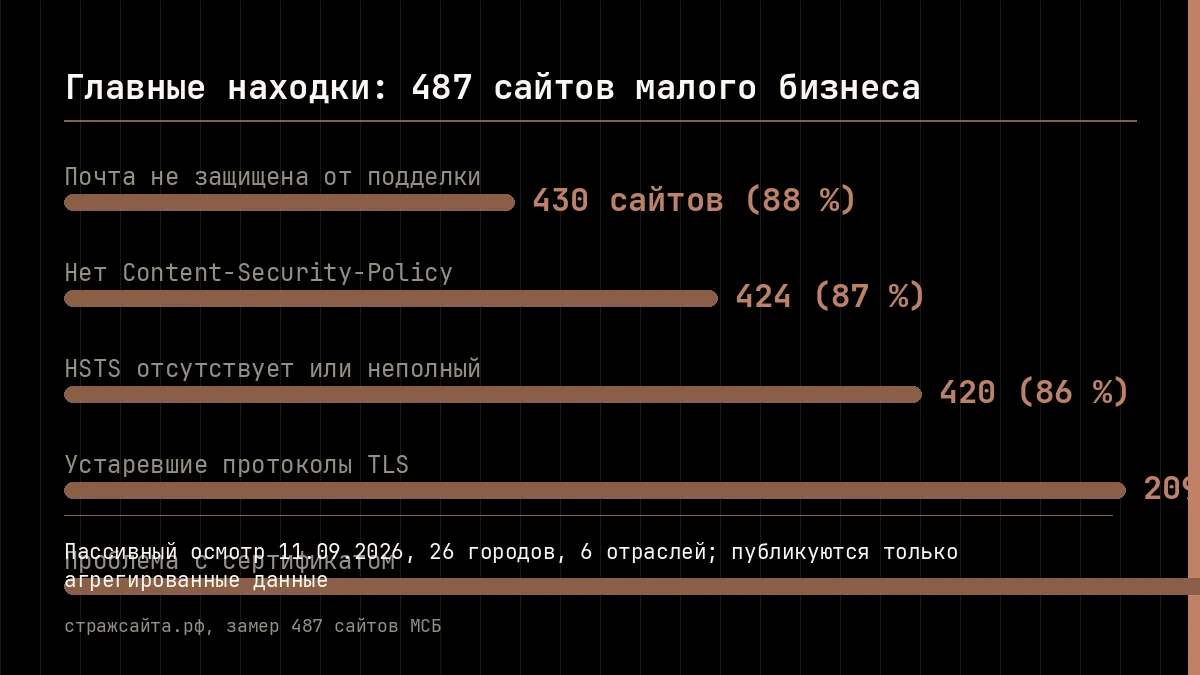
| Почта не защищена от подделки | 430 — 88 % | записи DMARC нет вовсе либо политика наблюдения: письмо от имени домена можно отправить, и оно не будет отброшено |
| SPF настроен слабо или отсутствует | 452 — 93 % | записи нет, либо мягкая или нейтральная политика, либо ошибка конфигурации |
| Нет Content-Security-Policy | 424 — 87 % | заголовка CSP нет: страницу сайта можно встроить в чужую страницу |
| HSTS отсутствует или неполный | 420 — 86 % | заголовка нет, max-age обнулён, нет includeSubDomains или срок слишком короткий |
| Устаревшие протоколы и шифры TLS | 209 — 43 % | включены TLS 1.0 или 1.1 (207 доменов) либо SSLv2 и SSLv3 (2) |
| Проблема с TLS-сертификатом | 93 — 19 % | истекает меньше чем через 30 дней, имя не совпадает с доменом, уже истёк, неполная цепочка |
| Нет редиректа с HTTP на HTTPS | 76 — 16 % | адрес с http не перенаправляется на защищённую версию |
Почта: самая массовая тема
За то, чтобы письмо от имени вашей компании нельзя было отправить без вас, отвечают три записи в домене. SPF перечисляет серверы, которым отправка разрешена. DMARC говорит почтовым серверам, что делать с письмом, которое проверки не прошло. DKIM подписывает письмо ключом домена.
По SPF картина такая: записи нет у 135 доменов, мягкая политика (~all) — у 263, нейтральная (?all) — у 65, у 11 доменов выставлено несколько записей сразу (ошибка конфигурации), у 11 превышен лимит обращений, у 5 синтаксическая ошибка, у 1 включён устаревший механизм ptr. Итого слабая настройка или её отсутствие — у 452 доменов (93 %). Мягкая и нейтральная политики выглядят как настройка, но работают как совет: такое письмо скорее пометят, чем отбросят.
DMARC — та запись, которая решает, что делать с подделкой. Её нет у 351 домена (72 %). Ещё у 79 запись есть, но политика в ней — наблюдение: отчёт о неудачных проверках владельцу уходит, а само поддельное письмо доставляется. Наблюдение — это не защита: отметку в отчёте вы, может быть, и увидите, а письмо с чужого сервера всё равно дойдёт. Вместе это 430 доменов (88 %).
DKIM мы искали по типовым селекторам, ключ не нашёлся у 310 доменов (64 %). Ещё у 98 доменов входящей почты нет вовсе, и проверка к ним неприменима. Поправка: ключ может лежать на нестандартном селекторе — это ограничение метода.
В переводе на бытовой: контрагент или бухгалтерия могут получить письмо, где отправителем стоит ваша компания, и на входе его не отбросят. Подробнее — в материале про письма и спам.
Сертификаты: 70 сайтов покажут предупреждение в течение месяца
Сертификат подтверждает две вещи: соединение защищено, а домен именно тот, за кого себя выдаёт. Пока он в порядке, посетитель видит замок. Вышел срок или не совпало имя — браузер показывает предупреждение.
В выборке 52 сайта имели сертификат, который истекал меньше чем через 30 дней; 18 — меньше чем через 14 дней; у 11 имя не совпадало с доменом; 9 сертификатов уже истекли; ещё у 3 цепочка до доверенного корня была неполной. Всего проблема с сертификатом — у 93 сайтов из 487 (19 %).
Дальше деталь, из-за которой цифры легко перепутать: группы «меньше 30 дней» и «меньше 14 дней» не пересекаются — это 52 и 18 сайтов, посчитанные отдельно. Вместе они дают 70 сайтов (14 %) — те, кто покажет предупреждение браузера в течение месяца. Сколько посетителей уйдёт, мы не считали и таких прогнозов не делаем. Но предупреждение — единственный пункт замера, который видит каждый посетитель, а не только специалист. Что он видит на экране — в материале про то, почему браузер пишет «не защищено».
Отрасли: кто в зоне риска
Отрасль взята из типа объекта в OpenStreetMap — магазин, кафе или клиника, офис, ремонт. Деление приблизительное: тег в карте отражает то, как объект описал владелец.
| Отрасль | Доменов | Без защиты писем | Нет CSP | Устаревший TLS | Проблема с сертификатом | Нет редиректа |
|---|---|---|---|---|---|---|
| Еда и общепит | 83 | 92 % | 96 % | 66 % | 20 % | 8 % |
| Красота и здоровье | 83 | 95 % | 89 % | 35 % | 28 % | 8 % |
| Профессиональные услуги (офисы) | 82 | 90 % | 84 % | 37 % | 24 % | 12 % |
| Розница | 83 | 77 % | 87 % | 34 % | 12 % | 16 % |
| Строительство и ремонт | 80 | 86 % | 85 % | 46 % | 16 % | 21 % |
| Автобизнес | 76 | 89 % | 80 % | 39 % | 13 % | 29 % |
Общепит — худший по защите почты (92 %) и по устаревшим протоколам (66 %). Красота и здоровье — худшие по сертификатам (28 %), а это сайты, где оставляют телефон и записываются на приём. Автобизнес — худший по редиректу (29 %): адрес с http остаётся рабочим. Розница по почте относительно лучшая (77 %).
Размер бизнеса: чем меньше, тем хуже с почтой
Размер мы не угадывали по виду сайта, а брали из реестра МСП по ИНН, который компания сама опубликовала. Из 487 доменов размер подтвердился у 433 (87 %): микро-предприятий — 297, малых — 114, средних — 22.
Разница между микро и малым по почте заметная: 92 % против 82 %. По заголовку CSP — 91 % у микро против 73 % у средних. По устаревшим протоколам — 44 % у микро и 46 % у малых против 23 % у средних. По сертификатам разброс небольшой: 18 % у микро, 21 % у малых, 23 % у средних.
Оговорка, без которой эти цифры врут: «средних» в выборке всего 22 домена — выводы по этой группе статистически слабые. Опираться стоит на сравнение микро и малого — 92 % против 82 % при 297 и 114 доменах. И ещё 54 домена в этот разрез не попали: у них размер подтвердить не удалось.
Что в порядке
Не весь замер про проблемы. Признаки заражения главной страницы и спам-ссылки мы искали отдельной проверкой: находок 0. Но цифра честна только с оговоркой — проверка выполнена на 394 сайтах, а 93 на часть проверок не ответили вовсе. По этим 93 сайтам результат неизвестен, и выдавать его за «чисто» нельзя.
Ещё две вещи оказались редкими. В публичном спам-листе (Spamhaus) — 3 сайта (1 %). Смешанный контент, то есть ресурсы по http на защищённой странице, — 13 сайтов (3 %).
Чего мы не проверяли
Этот раздел нужен, чтобы пустое место в отчёте никто не принял за благополучие. Активных проверок в прогоне не было, а именно:
- логин-панели по типовым адресам (например, /admin и /wp-admin);
- подробные сообщения об ошибках приложения;
- панели машинного обучения и панели пакетов программ;
- служебные поддомены, открытые базы и открытые порты;
- файлы и каталоги, которые не должны быть доступны (например, .git);
- версии систем управления сайтом;
- резервные копии.
Всё это — активные проверки, в замер они не входили. Пустое место в отчёте не значит, что там порядок: мы туда просто не стучались.
Ограничения
- 487 доменов в 26 городах — выборка, а не портрет России. Разрез по городам мы не публикуем: 15–20 доменов на город дают шум, а не картину.
- Отрасль домена взята из тега объекта в OpenStreetMap, а не из содержимого сайта.
- 93 сайта не отдали контент для части проверок — по ним часть метрик неизвестна.
- ИНН публикуют около 13 % сайтов, а владельцы в зоне .ru скрыты, поэтому у 54 доменов размер бизнеса не подтверждён.
- Дата замера — 11 сентября 2026 года: часть сайтов с тех пор могла поправиться.
- Метрики здесь — про конфигурацию, а не про эксплуатацию: «нет CSP» само по себе не означает, что сайт пострадал.
Что это значит для владельца
- Почта — первое, что стоит посмотреть. В выборке это самая массовая тема: 88 % сайтов без защиты от подделки. Подделка письма бьёт по клиентам и деньгам, а замечает её не владелец сайта, а получатель.
- Сертификат и протоколы — про посетителя. Предупреждение браузера видит каждый, кто пришёл на сайт, и часть людей просто уходит.
- Проверить это можно бесплатно и за минуты — подрядчик не нужен. Порядок «почта, потом сертификат и протоколы» — наша рекомендация, а не норма из документа.
Вопросы и ответы
Как вы отбирали сайты и можно ли этому верить?
Домены взяты из OpenStreetMap — владельцы сами указали эти сайты своими. Мы убрали агрегаторы, конструкторы, парковки, государственные и крупные сетевые домены, отобрали 498 и успешно проверили 487. 32 находки перепроверили вручную независимым способом: расхождений 0. Публикуем только проценты по всей выборке.
88 % без защиты почты — это про какие сайты именно?
Про нашу выборку: 487 сайтов малого бизнеса из 26 городов, у которых владелец сам указал сайт на карте. Из них 433 (87 %) подтверждены в реестре МСП, 297 (60 %) — микро-предприятия. Это не статистика по стране.
Почему у вас 0 находок по заражениям — значит, всё хорошо?
Нет. Ноль находок — результат только тех сайтов, которые отдали данные: проверка выполнена на 394 сайтах, 93 не ответили. По этим 93 сайтам результат неизвестен, а не «чисто». И у ответивших мы смотрели только пассивные признаки.
Можно ли проверить свой сайт так же?
Да, теми же внешними проверками: сервис смотрит почтовые и DNS-записи домена, сертификат, протоколы и заголовки безопасности. По одному домену результат видно за минуты.
Коротко
Мы осмотрели 487 сайтов малого бизнеса и получили спокойную картину без громких слов: массовая тема — почта, где 88 % доменов не защищены от подделки письма; следом — сертификат, из-за которого 70 сайтов (14 %) покажут предупреждение браузера в течение месяца. Это про конфигурацию, а не про то, что сайт уже пострадал.
Точка действия одна: посмотрите на свой домен так же. Бесплатный осмотр сайта — 54 проверки, 0 ₽ — показывает почтовые записи, сертификат, протоколы и заголовки безопасности, а как считаются результаты, описано в методике. Сравните свой отчёт с цифрами замера. Нужен разбор шире — есть платная ступень с активными проверками.