Короткий ответ: подтвердить заражение своего сайта из интернета нельзя. Видны последствия — предупреждение в поисковой выдаче, письмо от хостера, посторонняя ссылка в коде страницы, — но не сам факт взлома. Дальше пути расходятся: у Google и у Яндекса разные кабинеты и разный порядок действий, проходить их нужно независимо. И оговорка: это материал для владельца своего сайта, а не инструкция «как проверить чужую ссылку на вирусы» и не руководство по антивирусу для компьютера.
Почему «внешне всё нормально» ничего не доказывает
Взлом часто незаметен для пользователей, но при этом представляет опасность для всех, кто просматривает страницу, включая владельца сайта — так формулирует это гид web.dev для взломанных сайтов. Сайт открывается, каталог на месте, формы отправляются: для посетителя не меняется ничего, потому что вредоносный код редко ломает вёрстку. Он встраивается в страницу и работает на чужую задачу.
Отсюда вывод: «я посмотрел сайт, всё в порядке» — не аргумент. Проверять нужно не впечатление, а два места, где поисковые системы фиксируют проблемы. Признаки и ручной поиск разобраны в статье как понять, что сайт взломали.
Где смотреть: два кабинета, два разных ответа
Google и Яндекс — независимые системы: по-разному находят проблему, называют её и снимают ограничение. Смотреть нужно в оба кабинета. Ниже — как это устроено по состоянию на ноябрь 2026 года: интерфейсы и формулировки меняются.
| Что сравниваем | Яндекс | |
|---|---|---|
| Где смотреть | Search Console, отчёт «Проблемы безопасности» | Вебмастер, раздел «Оптимизация сайта → Безопасность и нарушения» |
| Что означает запись | Сайт взломан, содержит вредоносное и нежелательное ПО или используется для фишинга | Алгоритмы нашли нарушение правил Поиска; там же описание и рекомендации, как снять ограничения |
| Что видит посетитель | Значок предупреждения у страниц с проблемами безопасности в результатах поиска | Отметка об опасности сайта в результатах поиска |
| Если список пуст | Google не смог подготовить примеры URL — это не значит, что проблемных страниц нет | Ограничения на сайт или его разделы не действуют |
Строка «если список пуст» — самая коварная. У Яндекса пустой список значит, что ограничений нет. У Google он не значит ничего: примеры URL просто не подготовлены. Описание отчёта Google — в справке Search Console, раздел Яндекса — в справке Вебмастера.
Порядок для Google: что сделать по шагам
Логика такая: сначала убрать причину на всех страницах, потом просить пересмотр. Если нажать «Запросить проверку» сразу, попытка потрачена.
- Откройте отчёт «Проблемы безопасности» в Search Console и прочитайте, что зафиксировано: взлом, вредоносное и нежелательное ПО, фишинг.
- Не считайте список URL полным: в нём могут быть не все страницы с проблемой. Пустой список значит, что Google не удалось подготовить примеры URL, а не то, что таких страниц нет.
- Почистите все страницы, где есть проблема, а не только показанные в отчёте.
- Замените заражённые файлы безопасными резервными копиями или удалите посторонний контент.
- Поищите другие страницы сами — оператором site: в Google Поиске.
- Нажмите «Запросить проверку» в отчёте «Проблемы безопасности».
- Опишите в запросе, что именно вы предприняли.
- Дождитесь окончательного решения: рассмотрение может занять от нескольких дней до нескольких недель.
- Не отправляйте новый запрос, пока не поступит окончательное решение по текущему.
Что написать в запросе
Правильно составленный запрос содержит три вещи: точное описание проблем, выявленных на сайте; описание принятых мер; доказательство результативности ваших действий. Третья часть — та, которую пропускают чаще всего: «всё почистил» доказательством не является, нужен след — что удалено, чем заменено, где это видно.
Если нарушения возвращаются, сайту может быть присвоен статус «Неоднократные нарушения» — режим более неприятный, чем одна запись в отчёте. Поэтому чинить стоит причину, а не страницу из списка.
Порядок для Яндекса: что сделать по шагам
У Яндекса порядок другой и короче на вид, но сроки свои — и длиннее, чем хочется.
- Откройте Вебмастер и перейдите в раздел «Оптимизация сайта → Безопасность и нарушения». Там отображаются список нарушений, их описание и рекомендации, как снять ограничения.
- Проверьте, есть ли список. Если список нарушений не отображается, ограничения на сайт или его разделы не действуют — делать в разделе нечего.
- Исправьте то, что описано в нарушении, по рекомендациям на той же странице.
- Поставьте отметку «Нарушение исправлено».
- Нажмите «Отправить на проверку» и подтвердите действие.
- Дождитесь проверки: срок — в течение 30 дней.
- Не спешите с повторной отправкой: сообщить об устранении повторно можно только через 30 дней с момента отправки сайта на проверку.
Если проверка завершилась успешно, ограничение снимается, а в результатах поиска пропадает отметка об опасности сайта. Сроков переобхода после снятия ограничения мы не приводим: в первоисточнике их нет.
Какие нарушения вообще бывают
В справке Вебмастера нарушения описаны по типам. Два примера.
- «Неожиданное перенаправление». Пользователь переходит на сторонний ресурс автоматически или когда взаимодействует с элементами сайта. Для владельца это выглядит как «сайт иногда открывает что-то не то».
- «Нежелательное программное обеспечение». На сайте обнаружены опасные или нежелательные программы, в том числе ссылки на них.
Это примеры, а не полный перечень: свой список вы увидите в кабинете, там же рекомендации по снятию. Если сайт попал в чёрный список, а не просто получил отметку в выдаче, это отдельная история — ей посвящён разбор сайт в чёрном списке.
Откуда это берётся
Причины, которые перечисляет справка Рег.ру, прозаичны — и именно поэтому их игнорируют.
- Уязвимость в используемой версии CMS. Движок не обновляли, дыра в нём известна.
- Уязвимость в установленном расширении CMS — теме, плагине, модуле.
- Вирусы на компьютере, с которого управляют сайтом.
- Взломанные (nulled) версии платных скриптов: в них очень часто есть вирусы.
- Права «777»: дают любому пользователю полный доступ к файлам и каталогам аккаунта.
- Пароли, сохранённые в FTP-клиентах: вирусы очень часто берут информацию именно оттуда.
Чаще всего злоумышленники взламывают сайты в автоматическом режиме при помощи специальных программ: те собирают базу сайтов из поисковых систем по критериям — популярная CMS и плагины с известной уязвимостью, — после чего в файлах размещается вредоносный код. Вас не выбирали: вас нашли по списку.
Смысл простой: почти всё перечисленное закрывается гигиеной — обновлять движок и расширения, не ставить nulled-сборки, не держать «777», не хранить пароли в FTP-клиенте.
Что видно из интернета: наш осмотр
15 октября 2026 года мы осмотрели 1 000 интернет-магазинов малого и среднего бизнеса — без доступа к сайтам, только по открытым ответам серверов. Проверка признаков заражения выполнилась у 903 доменов из 1 000. Нашлась одна находка: скрытый iframe со стороннего домена, то есть 1 домен из 903. Спам-ссылок не нашлось ни у одного домена из 903, скриптов-майнеров — тоже ни у одного из 903.
В прошлой волне, по 487 доменам 11 сентября 2026 года, признаков заражения тоже было ноль находок, но проверка выполнилась у 394 сайтов.
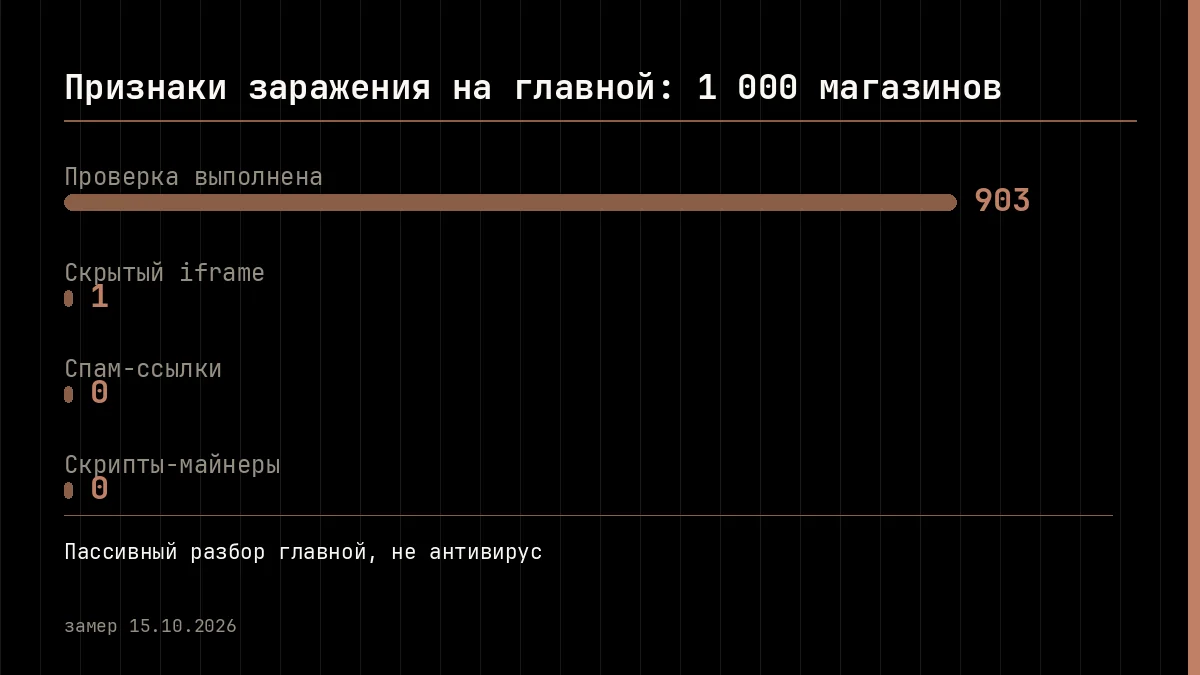
Как это читать: одна находка на 903 домена — не «рынок чистый» и не оценка доли заражённых. Это ровно то, что написано: одним пассивным способом, по главной странице, в выборке из тысячи магазинов видно одно срабатывание. Ноль находок означает «этим способом на главной не видно», а не «сайт чист». И это не антивирус: заражение такой осмотр не подтверждает.
Чего наша проверка не доказывает
Границы стоит проговорить прямо: вокруг темы много путаницы.
- Не смотрит файлы сайта. Вредоносный код в отдельном файле, в теме, в плагине — вне зоны видимости.
- Не обходит сайт целиком. Только главная страница и то, что она отдала в ответ на обычный запрос.
- Не сверяет домен с базой Google Safe Browsing: эта проверка требует отдельного доступа к Google Web Risk, и в этом замере она не выполнялась. Проверка по почтовым чёрным спискам (Spamhaus) в осмотре есть, но она про репутацию отправителя писем, а не про заражение страниц.
- Не чистит сайт. Чистка — работа того, кто ведёт сайт: хостера, разработчика, администратора.
- Не подтверждает заражение. Подтверждают его кабинеты поисковиков и антивирусные проверки, а не внешний вид.
И это не глубокая проверка с поиском цепочек атак: осмотр не проверяет бизнес-логику и не эксплуатирует найденное. Как устроены проверки — в разделе методология. Поэтому «ноль находок» в отчёте — не справка о безопасности, а фиксация: на главной странице признаков из списка не обнаружено.
Короткие ответы на частые вопросы
Можно ли по внешнему виду сайта понять, что он заражён?
Нет. Взлом часто незаметен для пользователей, но при этом представляет опасность для всех, кто просматривает страницу, включая владельца сайта. Подтверждают заражение кабинеты поисковиков и антивирусные проверки, а не внешний вид.
Куда смотреть в первую очередь — в Google или в Яндекс?
В оба: это независимые системы. Google показывает проблемы в отчёте «Проблемы безопасности» в Search Console, Яндекс — в Вебмастере, в разделе «Оптимизация сайта → Безопасность и нарушения». Если список в Вебмастере пуст, ограничений на сайт нет.
Сколько ждать после запроса на проверку?
В Google рассмотрение занимает от нескольких дней до нескольких недель. В Яндексе срок проверки — в течение 30 дней, а повторно сообщить об устранении можно только через 30 дней с момента отправки сайта на проверку.
Ваш осмотр покажет, заражён ли сайт?
Нет. Осмотр пассивно смотрит главную страницу: скрытые iframe на сторонний домен, спам-анкоры, скрипты-майнеры по словарю. В замере 1 000 магазинов проверка выполнилась у 903 доменов и нашла одну находку. Файлы сайта и базы угроз он не проверяет.
Коротко, что делать. Сначала оба кабинета: есть записи — идти по шагам своего поисковика, начиная с причины, а не с кнопки проверки. Записей нет — не закрывать тему: посмотреть, что видно из интернета, и пройтись по списку причин. Начните с бесплатного осмотра своего домена — запустить его можно здесь.